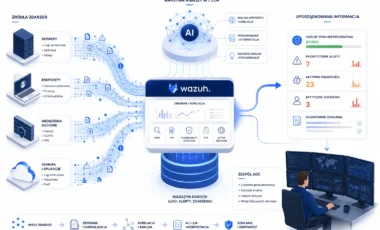
Wazuh i AI w poprawie efektywności pracy SOC
W artykule omawiamy integrację Wazuh i AI w celu usprawnienia pracy zespołów SOC. Przedstawiamy wpływ na bezpieczeństwo oraz praktyczne wskazówki dla administratorów. ...
W artykule omawiamy integrację Wazuh i AI w celu usprawnienia pracy zespołów SOC. Przedstawiamy wpływ na bezpieczeństwo oraz praktyczne wskazówki dla administratorów. ...
Opisujemy zdarzenie kradzieży tokenu Jira w Snowflake, wynikające z podatności w workflow OAuth. Artykuł wyjaśnia, kogo dotyczy problem i jak zminimalizować ryzyko. ...
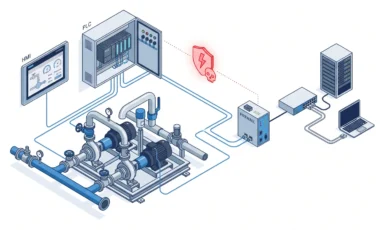
Nowa ustawa senacka w USA wprowadza Water Watch Center do monitoringu zagrożeń dla systemów wodociągowych. To ważny krok dla bezpieczeństwa infrastruktury krytycznej i sygnał dla administratorów IT, by zwiększyli czujność. ...
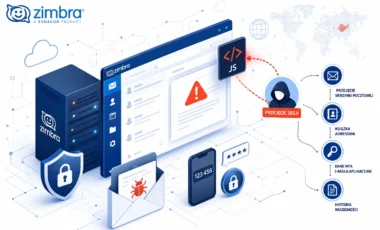
Grupa rosyjskich szpiegów wykorzystała lukę w Zimbra, by przejąć dostęp do maili i kodów 2FA. Sprawdź, które wersje są podatne i jak natychmiast się zabezpieczyć. ...
Zmiany cen Microsoft 365 Obowiązują od 1 lipca 2026 r. i obejmują wybrane komercyjne plany przeznaczone dla firm i organizacji. W przypadku nowych zamówień aktualne stawki stosowane są od momentu zakupu. Klienci posiadający aktywne subskrypcje zobaczą nowe ceny przy pierwszym odnowieniu przypadającym po 1 lipca 2026 r. Oznacza to, że zmiana nie musi nastąpić u wszystkich użytkowników w tym samym terminie. Jej… ...
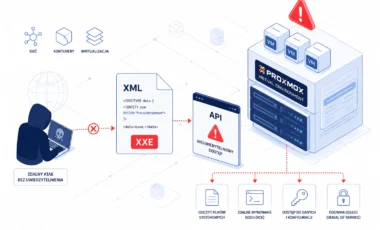
Podatność CVE-2026-51080 w bibliotece libpve-storage-perl umożliwia zdalne wykonanie kodu bez uwierzytelnienia. Luka dotyczy Proxmox VE i wymaga pilnej aktualizacji. Atak pozwala na ujawnienie plików i uszkodzenie systemu. ...
31 lipca 2026 kończy się bezpłatny okres komunikacji z Krajowym Systemem e-Faktur (KSeF) dla większości użytkowników Comarch ERP Optima. Dla wielu firm oznacza to konieczność wyboru odpowiedniego pakietu oraz upewnienia się, że system jest przygotowany do dalszej pracy z KSeF. Warto zrobić to z wyprzedzeniem, aby uniknąć przerw w wysyłce i odbiorze faktur. 31 lipca 2026 to ważna data dla… ...
Opiszemy, jak krytyczne podatności WP2Shell WordPress są obecnie aktywnie wykorzystywane przez cyberprzestępców. Dowiedz się, które wersje są zagrożone i jak skutecznie się zabezpieczyć. ...
CISA alarmuje o aktywnych atakach wykorzystujących lukę w FortiSandbox. Dowiedz się, które wersje są podatne i jak szybko zabezpieczyć swoje środowisko IT. ...
CVE-2026-0284 to podatność XML Injection w PAN-OS firmy Palo Alto Networks. Atak zdalny, bez uwierzytelnienia, pozwala na ujawnienie danych i uszkodzenie infrastruktury VPN. ...
Atakujący może przejąć kontrolę nad MikroTik RouterOS bez żadnego hasła. Luka CVE-2026-39042 pozwala na zdalne wykonanie kodu. Dowiedz się, jakie urządzenia są podatne i jak się chronić. ...
Krytyczna luka w Ubiquiti UniFi pozwala na przejęcie kontroli nad urządzeniami bez hasła. Artykuł opisuje zagrożenie, podatne wersje i jak skutecznie zabezpieczyć sieć. ...