Confluence guest access: co zmienia się od 1 grudnia 2026 i jak się przygotować
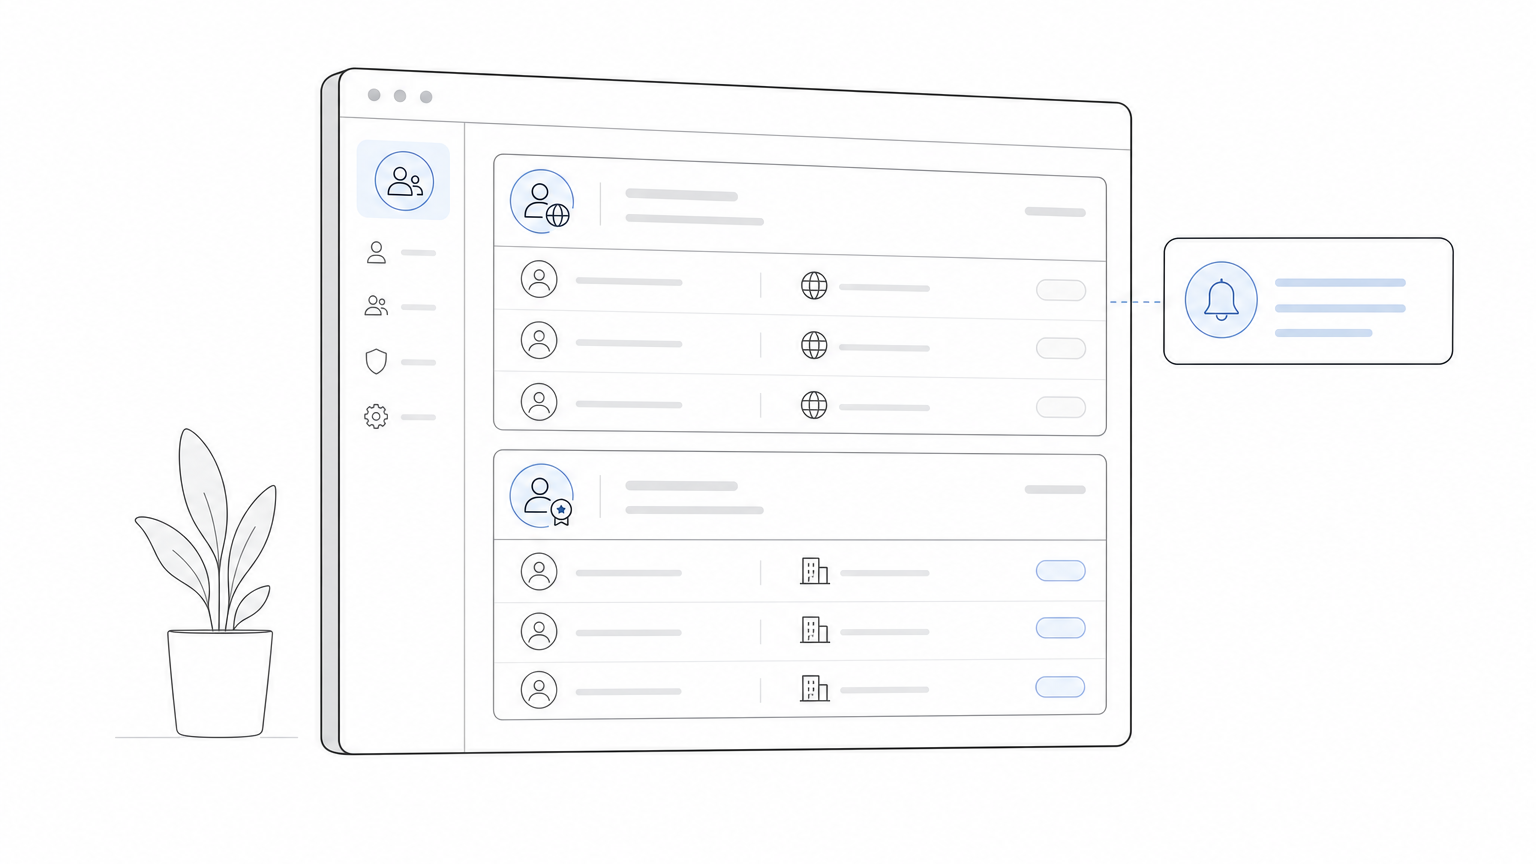
Od 1 grudnia 2026 Atlassian zacznie egzekwować nowe zasady dotyczące funkcji guest access w Confluence. Organizacje muszą upewnić się, że konta gości nie są przypisane osobom z adresami e-mail powiązanymi z ich własną domeną lub domenami afiliantów. Wewnętrzni użytkownicy, którzy nadal potrzebują dostępu, muszą mieć przydzieloną licencję użytkownika. W przeciwnym razie ich dostęp zostanie zablokowany.
Co zmienia się w guest access Confluence od grudnia 2026
Confluence przez lata pozwalało firmom zapraszać zewnętrznych współpracowników – klientów, partnerów, dostawców – jako gości z ograniczonymi uprawnieniami, bez potrzeby wykupywania dla nich pełnej licencji. Od 1 grudnia 2026 Atlassian zaostrzy jednak zasady: dostępu gościa nie będzie można już przyznawać pracownikom firmy ani jej afiliantów. Kluczowy wyznacznik to adres e-mail: tylko domeny spoza organizacji kwalifikują się do konta gościa.
Jeżeli w zespole są osoby, które korzystają z Confluence jako goście, a posiadają adresy z domeną wewnętrzną (np. @firma.pl), ich konta zostaną odcięte od platformy. Kontynuacja pracy będzie wymagała przydzielenia im pełnej licencji użytkownika.
Dlaczego Atlassian zaostrza kontrolę guest access
Według informacji od Atlassian, funkcja guest access ma służyć wyłącznie do rozsądnego i bezpiecznego udostępniania wybranych przestrzeni podmiotom zewnętrznym. Nadmierne wykorzystywanie tej funkcji do obsługi pracowników lub partnerów z tej samej grupy kapitałowej narusza zasady licencji i bezpieczeństwa. Dodatkowo, Atlassian może wprowadzić kolejne ograniczenia lub egzekwować limity (do 5 gości na płatnego użytkownika) – szczególnie tam, gdzie wykryje nadużycia.
Jak przygotować się do zmian – lista działań dla administratora
- Przegląd kont gości: Administrator powinien przejrzeć wszystkich użytkowników oznaczonych jako goście i sprawdzić, które adresy e-mail należą do organizacji lub jej afiliantów.
- Przypisanie licencji użytkownikom wewnętrznym: Każdy pracownik firmy, który korzystał z Confluence jako gość, musi uzyskać pełną licencję użytkownika. W panelu zarządzania użytkownikami należy zmienić rolę: Ustawienia → User management → wybór użytkownika → Roles → przydzielenie roli użytkownika.
- Weryfikacja limitów: Sprawdź, czy łączna liczba gości i płatnych użytkowników nie przekracza limitu dla danego środowiska Confluence.
Szybki test: Jeśli adres e-mail gościa kończy się na domenę firmową – to konto po 1 grudnia nie będzie mogło się zalogować bez nadania licencji.
Jakie ryzyko niesie nieprzestrzeganie nowych zasad
Ignorowanie zmian oznacza, że niektóre osoby utracą dostęp do Confluence bez uprzedzenia – może to zdezorganizować projekty, komplikuje onboarding czy obsługę klientów. Co więcej, próby obchodzenia ograniczeń (np. tworzenie kont na zewnętrzne domeny dla pracowników) łamią regulamin Atlassian i mogą skutkować dalszymi restrykcjami.
Zarządzanie dostępem gości w Confluence – dobre praktyki
- Regularnie audytuj wszystkie konta gości: kto, kiedy i do czego ma dostęp.
- Przydzielaj dostęp gościa wyłącznie rzeczywistym podmiotom zewnętrznym.
- Wycofuj uprawnienia natychmiast po zakończeniu współpracy z kontrahentem.
- Monitoruj limity licencji i korzystaj z raportów dostępnych w panelu Atlassian.
Jak BOIT może pomóc w przygotowaniu do zmian
BOIT wspiera firmy w audycie kont i uprawnień w Confluence oraz innych narzędziach Atlassian – identyfikujemy konta wymagające zmiany roli, przygotowujemy raporty zgodności oraz pomagamy w bezpiecznym zarządzaniu dostępem dla zespołów i współpracowników zewnętrznych. Możliwy jest także przegląd ekspozycji uprawnień na innych platformach SaaS. W razie potrzeby zapraszamy do bezpośredniego kontaktu w celu analizy sytuacji i wdrożenia zmian.
Więcej praktycznych porad i aktualności ze świata bezpieczeństwa IT i zarządzania dostępem znajdziesz na stronie aktualności BOIT.
Źródła i dalsza lektura
- Komunikat Atlassian e-mail „Confluence guest access: action required by December 1”, wydawca: Atlassian
