Przejęte klucze UpdraftCentral – ataki na strony WordPress
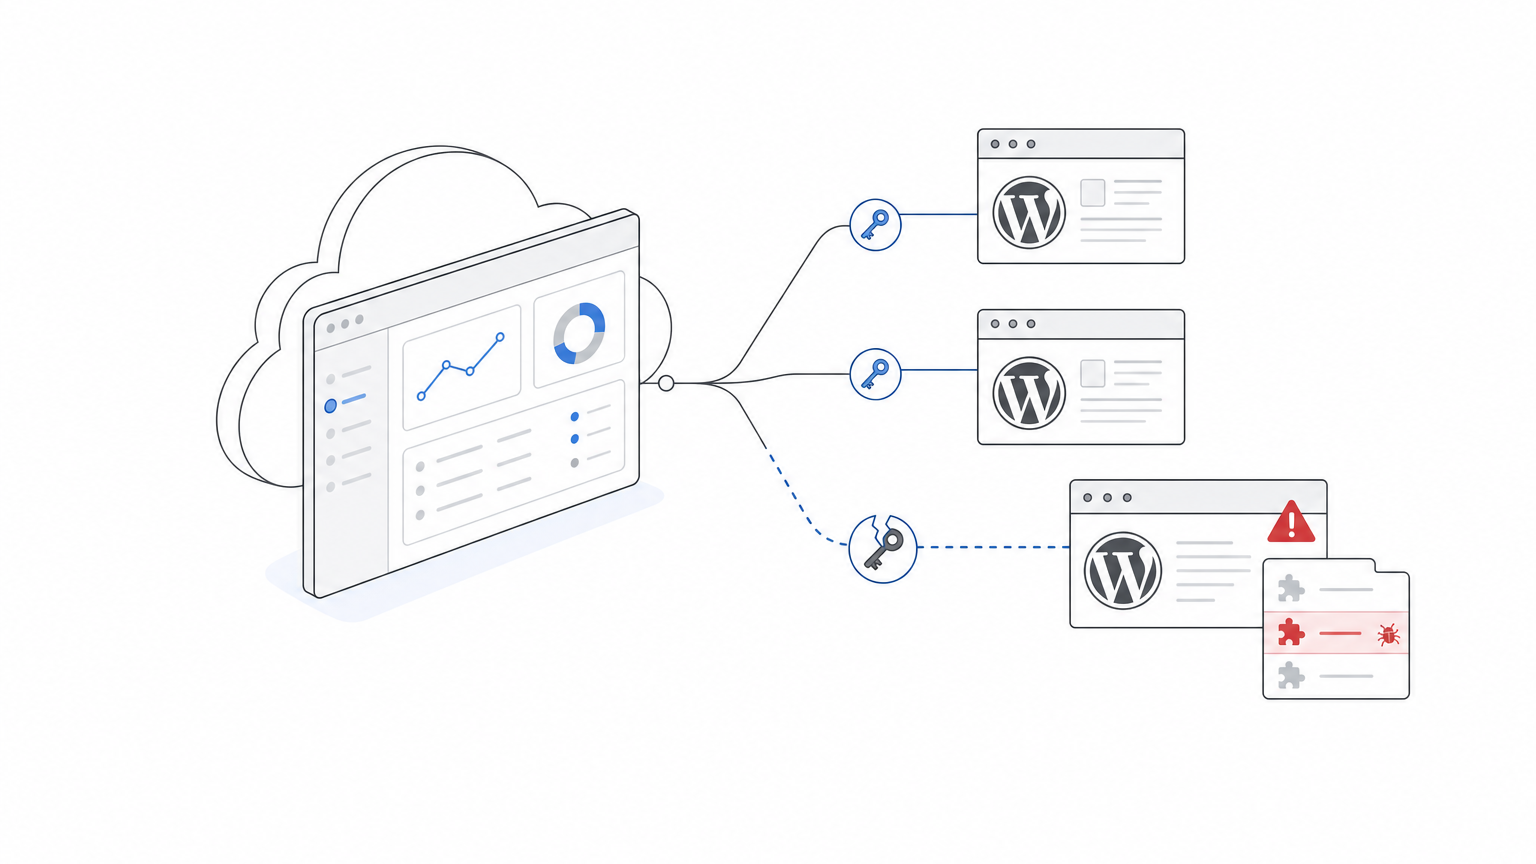
W październiku 2026 CERT Polska poinformował o incydencie bezpieczeństwa dotyczącym usługi UpdraftCentral Cloud. Przejęte klucze dostępu do tej usługi są wykorzystywane do ataków na strony WordPress z zainstalowaną wtyczką UpdraftPlus. Atakujący mogą zdalnie instalować nieautoryzowane wtyczki oraz tworzyć konta użytkowników, uzyskując szerokie uprawnienia administracyjne. Administratorzy powinni niezwłocznie sprawdzić, czy ich strony nie są zagrożone i wdrożyć zalecane środki ochrony.
Przejęte klucze UpdraftCentral – mechanizm zagrożenia
UpdraftCentral umożliwia zdalne zarządzanie wieloma instalacjami WordPressa z jednej konsoli w chmurze. Dostęp opiera się na kluczach API, które pozwalają na wykonywanie operacji administracyjnych. W wyniku incydentu, jak podaje CERT Polska, wyciekły klucze umożliwiające przejęcie kontroli nad stronami z aktywną wtyczką UpdraftPlus. Atakujący mogą instalować nieautoryzowane wtyczki i tworzyć konta użytkowników z wysokimi uprawnieniami, wykorzystując uprawnienia przejętego klucza.
Niektóre zainstalowane w ten sposób wtyczki mogą być niewidoczne w panelu administratora WordPressa, jeśli zostały dodane jako tzw. mu-plugins. Dostęp uzyskany przez klucz nie jest widoczny w standardowych logach logowania.
Jak rozpoznać ślady ataku przez przejęte klucze UpdraftCentral
Samo usunięcie strony z panelu UpdraftCentral nie wystarcza – przejęte klucze pozostają aktywne. CERT Polska zaleca niezwłoczną aktualizację wtyczki UpdraftPlus do wersji 1.26.13 (bezpłatna) lub 2.26.13 (Premium), które unieważniają ujawnione klucze.
Weryfikacja powinna obejmować:
- Obecność nieznanych kont użytkowników, np. o nazwach Site Tools, media.ops12, page_ops41, content.desk38, adresach e-mail w domenie example.com lub kont edytora z uprawnieniem manage_options.
- Obecność nieznanych wtyczek, zwłaszcza mu-plugins. Zalecane jest sprawdzenie katalogu wp-content/plugins/ na poziomie systemu plików, np. komendą:
grep -rl "Small maintenance toolkit: keeps option storage tidy." /var/www/*/wp-content/plugins/ - Zapytania z adresów IP: 43.250.53.42 oraz 2a09:bac5:4e21:2e3c::49b:9.
- Wpisy w logach UpdraftPlus zawierające frazę Command received: plugin.upload_plugin oraz zapytania w logach serwera WWW, w których User-Agent zawiera class-udrpc.php.
- Niespodziewane awarie strony (np. kod 500) w ostatnim czasie.
Brak powyższych śladów nie gwarantuje, że strona nie była celem ataku. Atakujący mogą ukryć swoje działania lub usunąć logi.
Co zrobić po wykryciu kompromitacji strony WordPress
Jeśli stwierdzisz przejęcie strony lub podejrzane objawy, CERT Polska zaleca przywrócenie strony z kopii zapasowej wykonanej przed 17 października 2026, zmianę wszystkich haseł oraz dokładną weryfikację plików i uprawnień na serwerze.
Jak BOIT może pomóc
BOIT może przeprowadzić przegląd bezpieczeństwa WordPress, sprawdzić obecność przejętych kluczy i śladów ataku oraz zaktualizować wtyczki do bezpiecznych wersji. Pomagamy także w odzyskiwaniu po incydencie, w tym w przywracaniu kopii zapasowych i weryfikacji systemu plików. Zapraszamy do kontaktu.
Aktualne informacje o zagrożeniach i praktyczne poradniki znajdziesz w aktualnościach BOIT.
Źródła i dalsza lektura
- Komunikat CERT Polska, 27.10.2026, moje.cert.pl
- Security incident – październik 2026, teamupdraft.com
- UpdraftCentral Key Compromise: WordPress Backdoors, patchstack.com
